Teknik · Nyhet
EU:s nya cybersäkerhetsrapportering är live – företag får börja klocka timmarna
Cyber Resilience Acts första rapporteringskrav gäller nu. Tillverkare måste varna inom 24 timmar vid aktivt utnyttjade sårbarheter och lämna full rapport inom 72 timmar.
Summering
- Cyber Resilience Acts rapporteringskrav började gälla den 11 september 2026.
- Tillverkare ska lämna en tidig varning inom 24 timmar vid aktivt utnyttjade sårbarheter och full rapport inom 72 timmar.
- ENISA:s Single Reporting Platform är i drift och ska samla rapporteringen till relevanta CSIRT-myndigheter och ENISA.
- De bredare cybersäkerhetskraven i Cyber Resilience Act börjar gälla den 11 december 2027.
Klockan börjar gå när felet utnyttjas
EU:s Cyber Resilience Act har nått sin första praktiska tröskel. Sedan den 11 september måste tillverkare rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter som påverkar produkter med digitala delar. Det betyder inte att alla buggar ska skickas till Bryssel samma dag de upptäcks. Kravet gäller en smalare och allvarligare kategori: problem som redan utnyttjas aktivt eller incidenter som har en allvarlig påverkan på produktens säkerhet.
24 timmar, sedan 72
EU-kommissionens vägledning anger en tidig varning inom 24 timmar från det att tillverkaren blivit medveten om en aktivt utnyttjad sårbarhet. En fullständig rapport ska följa inom 72 timmar. Senare kommer ytterligare rapportering när en korrigerande åtgärd finns. Det är en förändring av arbetsflödet, inte bara av juridiken. Företag behöver veta vem som beslutar att något är rapporteringspliktigt, hur incidentdata samlas och hur säkerhets- och produktteamen pratar med varandra när klockan tickar.
En plattform i stället för många formulär
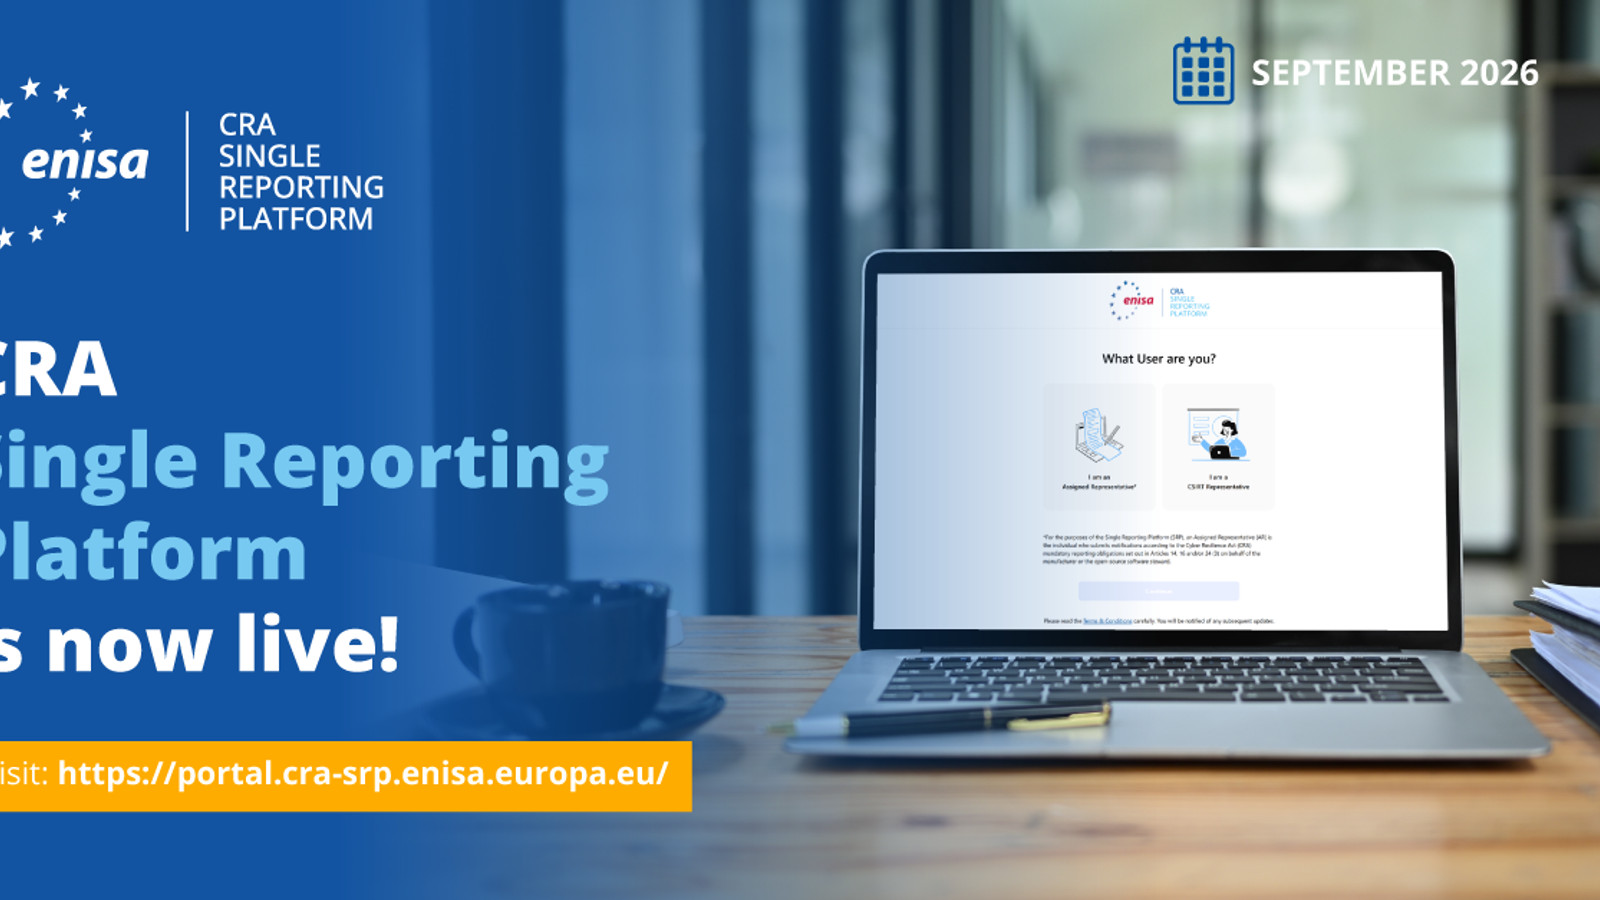
ENISA har lanserat Single Reporting Platform som gemensam kanal. Tillverkare och berörda open-source-förvaltare ska kunna rapportera en gång och låta plattformen föra informationen vidare till relevanta CSIRT-myndigheter samt göra den tillgänglig för ENISA. Det låter administrativt, men rapporteringen är en del av säkerhetssystemet. Om samma incident skickas i flera format till flera myndigheter ökar risken att viktig information saknas eller kommer för sent. En gemensam kanal kan minska det problemet – om vägledningen är begriplig och tjänsten fungerar när incidenten är verklig.
De stora produktkraven kommer senare
Det är lätt att läsa den nya rapporteringen som om hela Cyber Resilience Act redan gäller. Så är det inte. De bredare kraven på hur digitala produkter ska utformas, uppdateras och underhållas börjar enligt EU:s information gälla den 11 december 2027. För företag är det ändå inte ett skäl att vänta. Rapportering kräver loggar, kontaktvägar och ansvar redan nu. Den som först börjar tänka på incidenthantering när en router, app eller uppkopplad pryl är under attack har redan förlorat värdefull tid.
Lagen måste bli användbar
Det är en styrka att CRA försöker göra säkerhet till en del av produktens livscykel i stället för en broschyr som läggs bredvid kartongen. Men en tidsfrist är bara effektiv om den går att följa i praktiken. Det här är början på en ny EU-rutin, inte slutet på den. ENISA har lanserat verktyget och myndigheterna har satt klockan. Nu måste tillverkarna visa att de kan hitta incidenterna, förstå dem och rapportera dem utan att först behöva bygga organisationen från grunden.